

ゲーム配信やライブ配信で広く利用されている「OBS Studio」。
2026年10月21日、プログラミング言語「PHP」において、第三者による遠隔コード実行につながる恐れのある重大な脆弱性2件が修正されました。
この問題に関連して、OBSの「ブラウザソース」に設定されているページ権限にも注意が必要です。
OBSのブラウザソースは、コメント表示や配信通知、オーバーレイなどを表示する便利な機能ですが、設定によってはWebページ側からOBSのシーン切り替えや配信開始・停止などを操作できる仕組みがあります。
そのため、ブラウザソースで読み込んでいるWebページが第三者に改ざんされた場合、設定された権限によってはOBSが意図せず操作される可能性があります。
ただし、今回のPHP脆弱性が直接OBSに影響するわけではなく、すべてのOBS利用者が危険な状態にあるということでもありません。
この記事では、今回のPHP脆弱性とOBSの関係、ブラウザソースのページ権限でできること、安全な設定方法について解説します。
今回の件はSNS上でも大きな反響を呼んでおり、「今日も普段どおり配信して大丈夫なのか?」と不安に感じている方もいるかもしれません。
まずお伝えしておきたいのは、今回のPHPの脆弱性はOBSそのものに発見された問題ではないということです。
配信プラットフォームや普段利用している配信支援サービスから、特別な注意喚起や利用停止の案内が出ていないのであれば、今回の情報だけを理由に配信を中止する必要は基本的にありません。
もちろん、絶対に安全というわけではありませんが、必要以上に不安になる必要もありません。
本記事では、今回の問題がOBSにどのように関係するのかを整理しながら、配信者が確認しておきたいセキュリティ設定について解説します。
今回のPHPの重大な脆弱性とは?
2026年10月21日、PHP開発チームは重大なセキュリティ上の問題を修正した新しいバージョンを公開しました。
修正された脆弱性は、以下の2件です。
- CVE-2026-109618
- CVE-2026-109619
いずれもPHP内部のメモリ処理に関係する問題で、特定の条件下では認証されていない攻撃者がサーバー上で任意のコードを実行できる恐れがあります。
脆弱性の深刻度を示すCVSS v4.0のスコアは、どちらも9.2と評価されています。
修正されたPHPのバージョン
今回の脆弱性に対応したバージョンは以下のとおりです。
| PHPの系列 | 修正済みバージョン |
|---|---|
| PHP 8.5 | 8.5.12以降 |
| PHP 8.4 | 8.4.27以降 |
| PHP 8.3 | 8.3.36以降 |
| PHP 8.2 | 8.2.35以降 |
PHP 8.1以前の古いバージョンについては、原則としてサポート対象のバージョンへの移行が推奨されます。
また、Linuxディストリビューションやホスティング事業者によっては、独自に修正パッチが適用される場合もあります。
Webサイト運営者は、利用しているPHPに今回の修正が適用されているか確認することが重要です。
なお、今回の問題はPHPそのものに存在する脆弱性であり、WordPressなど特定のアプリケーションだけに限定されたものではありません。
なぜPHPの脆弱性がOBSに関係するのか?
OBS Studio自体はPHPで動作するソフトウェアではありません。
そのため、今回のPHPの脆弱性が原因で、OBS自体が直接攻撃を受けるわけではありません。
問題となる可能性があるのは、OBSのブラウザソースで外部のWebページを読み込んでいる場合です。
OBSのブラウザソースとは?
ブラウザソースは、OBS内にWebページを表示できる機能です。
例えば、ゲーム配信では次のような用途で利用されています。
- YouTubeやTwitchなどのコメント表示
- チャンネル登録やフォローの通知
- 投げ銭・スーパーチャットの通知
- 配信画面のオーバーレイ
- 時計やタイマーの表示
- 外部サービスで作成した配信ウィジェット
これらの機能には、外部のWebサーバーで提供されているページを読み込むものがあります。
もし読み込み先のWebサイトが脆弱なPHPで動作しており、その脆弱性を悪用されてページが改ざんされた場合、OBS内で不正なJavaScriptが実行される可能性があります。
さらに、ブラウザソースにOBSを操作できる権限が与えられていた場合、その権限の範囲内で意図しない操作が行われる恐れがあります。
ただし、これは考えられる攻撃経路の説明です。今回のPHP脆弱性によってOBSが実際に不正操作されたことを示すものではありません。
また、Webページの改ざんはPHP以外の脆弱性でも発生する可能性があるため、今回に限らず注意したい問題です。
OBSの「ページ権限」とは?
OBSのブラウザソースには「ページ権限」という設定項目があります。
これは、ブラウザソースで読み込んでいるWebページに対して、OBS内部の情報取得や操作をどこまで許可するかを決める機能です。
例えば、Webページ側からOBSの配信状態を確認したり、現在のシーンを取得したりする機能があります。
権限を高くすると、シーンの切り替えや配信の開始・停止なども実行できるようになります。
OBSのページ権限レベル一覧
OBSのページ権限は、内部的に0〜5の6段階で管理されています。
| レベル | 権限の内容 |
|---|---|
| 0 | OBSへのアクセス権なし |
| 1 | 配信・録画などの状態を取得 |
| 2 | 現在のシーンやシーン一覧などを取得 |
| 3 | リプレイバッファの保存など |
| 4 | シーン切り替え、リプレイバッファの開始・停止など |
| 5 | 配信・録画の開始・停止など、OBSへのフルアクセス |
権限は段階的になっており、上位のレベルには下位のレベルの操作も含まれます。
OBS公式の説明によると、ブラウザソースの初期設定はレベル1(OBSのステータス情報へのアクセス)です。
通常、この設定であればブラウザソースから配信の開始や停止を直接実行することはできません。
特に注意したいのはレベル4とレベル5
レベル4以上になると、ブラウザソース側からOBSの動作を変更できる範囲が広がります。
レベル4:高度なアクセス
- シーンを切り替える
- トランジションを切り替える
- リプレイバッファを開始・停止する
レベル5:フルアクセス
- 配信を開始・停止する
- 録画を開始・停止する
- 仮想カメラを開始・停止する
- レベル4以下で許可される操作を実行する
例えば、レベル5を許可したブラウザソースで悪意あるJavaScriptが実行されると、利用者の意図しないタイミングで配信や録画が開始・停止される恐れがあります。
レベル4についても、シーンが勝手に切り替えられる可能性があります。
なお、レベル4では配信の開始・停止は許可されておらず、この操作にはレベル5が必要です。
OBSのブラウザソースのページ権限を確認する方法
OBSを利用している場合は、一度ブラウザソースの設定を確認しておくことをおすすめします。
確認方法は簡単です。
1. OBS Studioを起動する
まず、OBS Studioを起動します。
普段ゲーム配信などで利用しているシーンを開いてください。
2. ブラウザソースのプロパティを開く
OBSの「ソース」一覧から、確認したいブラウザソースを探します。
対象のソースをダブルクリックするか、右クリックして「プロパティ」を選択してください。
ブラウザソースの設定画面が表示されます。
3. 「ページ権限」を確認する
プロパティ画面を下にスクロールすると、「ページ権限」という項目があります。
ここで、現在どの権限が設定されているかを確認できます。
例えば、以下のような項目が表示されます。
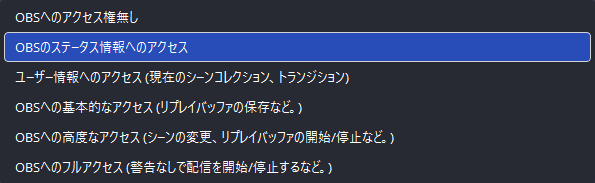
- OBSへのアクセス権なし
- OBSのステータス情報へのアクセス
- ユーザー情報へのアクセス
- OBSへの基本的なアクセス
- OBSへの高度なアクセス
- OBSへのフルアクセス
実際の表示名はOBSのバージョンや言語設定によって異なる場合があります。
「高度なアクセス」や「フルアクセス」になっている場合は、その権限が本当に必要なのか確認しましょう。
OBSのページ権限はどれに設定すれば安全?
| レベル | OBSの設定項目 | 許可される操作 |
|---|---|---|
| 0 | OBSへのアクセス権なし | OBSの情報取得・操作は不可 |
| 1 | OBSのステータス情報へのアクセス | 配信・録画の状態を取得 |
| 2 | ユーザー情報へのアクセス | 現在のシーンやトランジション情報を取得 |
| 3 | OBSへの基本的なアクセス | リプレイバッファの保存など |
| 4 | OBSへの高度なアクセス | シーン切り替え、リプレイバッファの開始・停止など |
| 5 | OBSへのフルアクセス | 配信・録画の開始・停止など |
結論からいうと、OBSを操作する必要のないブラウザソースは「OBSへのアクセス権なし(レベル0)」に設定することをおすすめします。
例えば、単純にWebページや画像、時計などを表示するだけの用途であれば、OBSの操作権限が不要なケースが多いでしょう。
ただし、ブラウザソースの種類によって必要な権限は異なります。
レベル0がおすすめのケース
OBSの情報取得や操作を必要としない、一般的な表示用のブラウザソースです。
例えば、静的なオーバーレイや、単純なWebページの表示などが該当します。
OBSへのアクセスを許可しないため、不必要な操作権限を与えずに済みます。
レベル1が必要なケース
配信中かどうか、録画中かどうかなど、OBSの状態を取得する必要がある場合です。
OBS公式の標準設定もこのレベルです。
レベル1では、OBSのブラウザソース用APIを通じて配信や録画を開始・停止することは許可されません。
レベル2以上が必要なケース
現在のシーン情報を取得するウィジェットや、OBSの動作と連携する高度なオーバーレイでは、レベル2以上が必要になる場合があります。
特に、シーンの変更や配信開始・停止といった操作を行うサービスでは、より高い権限が求められます。
この場合は、利用しているサービスの公式マニュアルを確認し、必要最低限の権限を設定してください。
必要性が分からないまま、フルアクセスを許可することは避けましょう。
また、権限を変更すると、一部のブラウザソースが正常に動作しなくなる可能性があります。変更後は配信前に動作確認を行ってください。
OBSを安全に利用するために確認しておきたいこと
ページ権限の見直しに加えて、普段から次のような対策を行っておくことも重要です。
1. 使用していないブラウザソースを削除する
以前使っていた通知サービスや、現在は利用していないオーバーレイが残っていないか確認しましょう。
不要な外部ページの読み込みを減らすことは、リスクの低減につながります。
2. ブラウザソースのURLを確認する
外部サービスのブラウザソースを利用する場合は、信頼できる提供元のURLか確認してください。
配布元が不明なオーバーレイや、出所の分からないWebページを安易に読み込まないことも大切です。
また、ブラウザソースのURLには認証用のトークンなどが含まれる場合があります。設定画面のスクリーンショットを公開する際は、URLが映り込まないよう注意しましょう。
3. OBS Studioを最新の安定版に更新する
OBS Studio自体も、定期的なアップデートが提供されています。
今回のPHP脆弱性をOBSの更新で修正できるわけではありませんが、OBS側の不具合修正やセキュリティ対策を取り入れるためにも、安定版への更新をおすすめします。
4. 外部サービスの連携設定を確認する
OBSと連携するサービスによっては、ブラウザソース以外の仕組みを使って操作を行う場合もあります。
例えば、OBS WebSocketを利用した外部操作機能などです。
ページ権限の設定だけですべての外部操作を防げるわけではないため、利用している連携サービスや認証設定も確認しておきましょう。
5. 配信前に動作確認をする
設定変更後は、テスト配信や録画で問題がないか確認することをおすすめします。
特に、OBSのシーンと連携するウィジェットを使用している場合は、権限変更によって表示や動作が変わる可能性があります。
OBSを使っているだけで今回のPHP脆弱性の影響を受ける?
OBSを利用しているだけで、今回のPHP脆弱性の影響を直接受けるわけではありません。
今回の問題が存在するのは、脆弱なバージョンのPHPを利用しているサーバー側です。
また、PHPの脆弱性が存在していても、そのWebサイトが必ず攻撃されたり、改ざんされたりするわけではありません。
OBSのブラウザソースに関する懸念は、外部ページが改ざんされ、そのページにOBSの操作権限が与えられていた場合に生じるものです。
そのため、対策は次の2つに分けて考える必要があります。
Webサイトの運営者
今回の脆弱性に対応したPHPへの更新、または修正パッチの適用が必要です。
OBSを利用する配信者
ブラウザソースの読み込み先を確認し、必要以上のページ権限を与えないことが重要です。
OBSのページ権限を下げてもPHPの脆弱性が修正されるわけではありません。また、ページ権限はOBSへの操作を制限するものであり、悪意あるWebページによるすべてのリスクを防ぐものではありません。
まとめ|OBS配信者はブラウザソースのページ権限を確認しておこう
2026年10月21日に修正されたPHPの重大な脆弱性と、OBS Studioのブラウザソースにおけるページ権限について解説しました。
今回のPHP脆弱性はOBSそのものの問題ではありませんが、外部のWebページを読み込むブラウザソースを利用している場合は、設定を見直すよい機会といえます。
特に確認しておきたいのは、以下のポイントです。
- OBSを利用しているだけでPHPの脆弱性の影響を直接受けるわけではない
- ブラウザソースにはOBSを操作できるページ権限が存在する
- レベル4ではシーン切り替え、レベル5では配信・録画の開始や停止も可能になる
- OBSとの連携が不要なブラウザソースはレベル0を推奨
- 権限変更後はブラウザソースが正常に動作するか確認する
普段からOBSを使っている人でも、ブラウザソースのページ権限を意識したことがないというケースはあるかもしれません。
一度設定を確認するだけでも、不要な操作権限を減らすことができます。
ゲーム配信やライブ配信を行っている方は、この機会にOBSのブラウザソースを見直してみてはいかがでしょうか。
今回発見されたPHPの脆弱性は重大なものですが、必要以上に騒いだり、不安になる必要はないと考えています。
そもそも、PHPに限らず、ソフトウェアの脆弱性は日常的に発見されており、その都度修正パッチが公開されています。
ただし、今回は修正パッチが正式に公開される前に脆弱性に関する情報が外部に流出したこともあり、通常のセキュリティアップデート以上に大きな話題となりました。
もちろん、今回の脆弱性を軽視してよいわけではありません。重要なのは、必要以上に不安を煽ることではなく、正しい情報を確認し、適切なセキュリティ対策を行うことです。
今回の件についても、修正済みのPHPへ速やかに更新することが基本的な対応となります。
CVSS 9.2 は「緊急」対応が必要なのでそれで騒ぎが加速した感ありますね!
1. CVE(脆弱性の識別番号)
CVE = Common Vulnerabilities and Exposures
発見された脆弱性を識別するための共通番号です。
例えば CVE-2026-12345 なら、
- CVE:脆弱性の識別番号
- 2026:番号に含まれる年
- 12345:識別用の番号
という意味です。
2. CVSS(脆弱性の危険度)
CVSS = Common Vulnerability Scoring System
脆弱性の深刻度を0.0〜10.0の数値で評価する仕組みです。
| スコア | 深刻度 |
|---|---|
| 0.0 | なし |
| 0.1〜3.9 | 低 |
| 4.0〜6.9 | 中 |
| 7.0〜8.9 | 高 |
| 9.0〜10.0 | 緊急(Critical) |
今回話題になった CVSS 9.2 は、最高ランクの「緊急」に該当します。
ただし、CVSSの点数が高いからといって、すべてのサーバーが同じように危険というわけではありません。実際のリスクは、PHPの実行環境や設定などによって異なります。
つまり、CVEは「どの脆弱性か」、CVSSは「どれくらい深刻か」 を表すものです。